Updates schließen kritische Lücken in PHP
Kritische Fehler im Kern der Skriptsprache PHP, mit der viele Webserver ihre Seiten erzeugen, galten zuletzt als selten. Wie heise online am 21. Oktober berichtet, hat das PHP-Team Updates gegen Lücken veröffentlicht, die unter dem Namen php2shell bekannt sind. Über sie können Angreifer ohne Anmeldung eigenen Code auf Webservern weltweit ausführen. Betroffen sind laut PHP-Team alle Versionen seit PHP 5, also auch längst veraltete Installationen.
Eine Lücke steckt in der Speicherverwaltung von PHP, die andere in der Verarbeitung von Skriptfehlern; beide stuft das Bewertungssystem CVSS als kritisch ein. Gefunden hat sie die Sicherheitsfirma Calif bei einer Prüfung des Quellcodes zusammen mit dem Ecosystem Security Team von PHP; OpenAI bezahlte die Prüfung im Rahmen der Initiative „Patch the Planet“. Ein Angriff braucht mitunter mehrere Tausend Anfragen, im Video von Calif gelang er nach 38 Sekunden. Die neueste reparierte Version 8.5.12 steht auf php.net bereit.
Ob die Lücken schon ausgenutzt werden, ist laut heise online nicht bekannt. Für PHP 7.4, 8.0 und 8.1 sind Korrekturen bisher nur angekündigt, und die Unterstützung für PHP 8.2 endet Ende 2026. Router, Netzwerkspeicher und Sicherheitsgeräte, etwa von Synology oder Netgear, nutzen ebenfalls PHP und brauchen eigene Updates. Die Abwehrregeln des Netzdienstleisters Cloudflare nennt dessen Technikchef nur einen vorübergehenden Flicken.
Für die großen Linux-Distributionen erscheinen die reparierten Versionen laut heise online in den nächsten Stunden; danach sind die Hersteller der betroffenen Router und Speichergeräte am Zug. Wer von einem älteren Zweig wechselt, bekommt mit PHP 8.3 noch bis Ende 2027 Unterstützung.
Die Karten zum Beitrag
aus dem Video, zum Vergrößern anklicken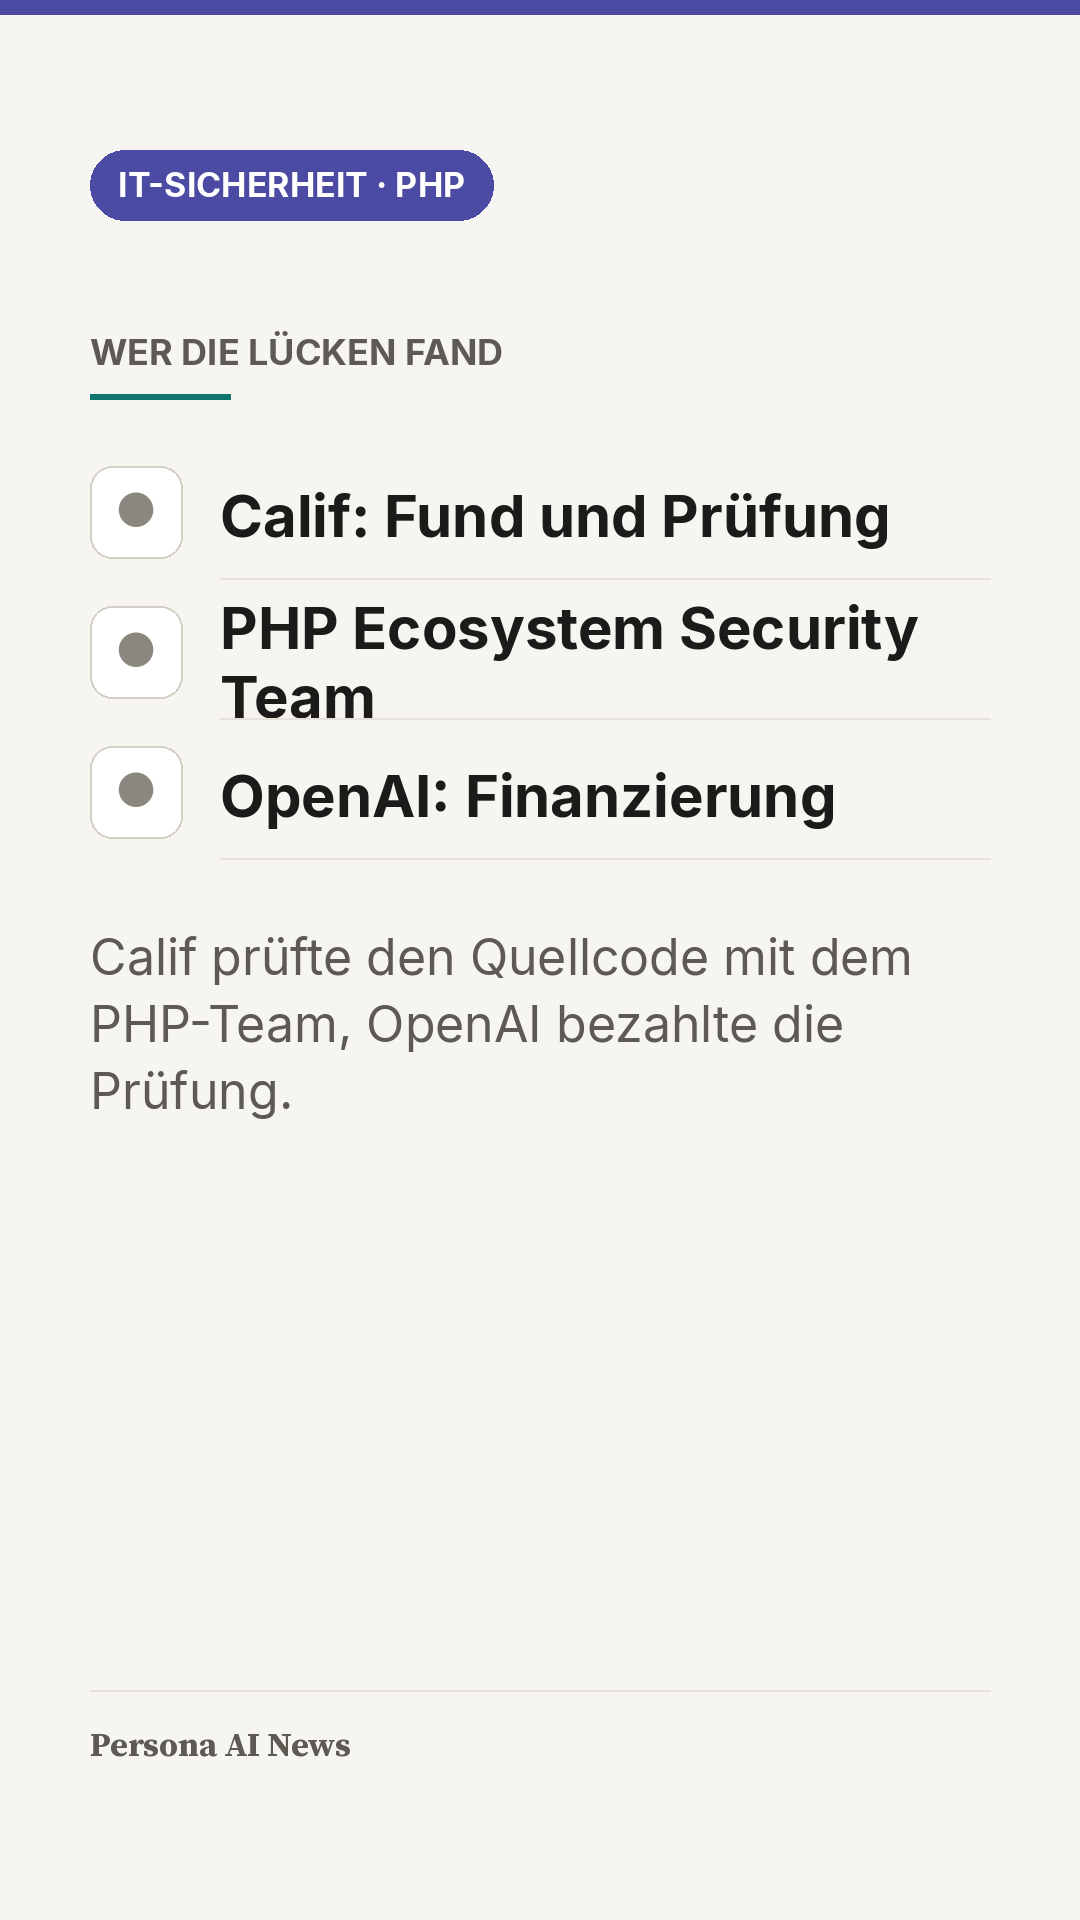
Sachlicher Bericht über kritische PHP-Lücken mit konkreten Updates, Versionsangaben und offenen Punkten, ohne Alarmismus und mit klarem Handlungspfad.
Der Text nennt die Lösung klar: Die reparierte Version 8.5.12 ist verfügbar, Linux-Distributionen ziehen nach, und ein Wechsel auf PHP 8.3 sichert Unterstützung bis Ende 2027. Er belegt seine Aussagen mit Zahlen, Quellen und Beteiligten und benennt Grenzen offen, etwa fehlende Korrekturen für ältere Versionen, unklare Ausnutzung und den nur vorläufigen Schutz durch Cloudflare. Noch konstruktiver wäre er mit konkreten Hinweisen für Betreiber kleiner Server und Besitzer betroffener Geräte, was sie jetzt tun können.
KI-Einschätzung nach festen Kriterien. So bewerten wir →